

Les robots qui sondent vos sites demandent toujours les mêmes choses : un .env oublié, un dépôt .git, une copie de wp-config.php, phpMyAdmin. Aucun visiteur honnête ne les demande. Honeypot Fail2ban transforme ces demandes en pièges : l’adresse qui tombe dedans est bannie sur tous les ports du serveur, pendant un mois si vous le voulez, et vous suivez tout depuis l’administration de WordPress.
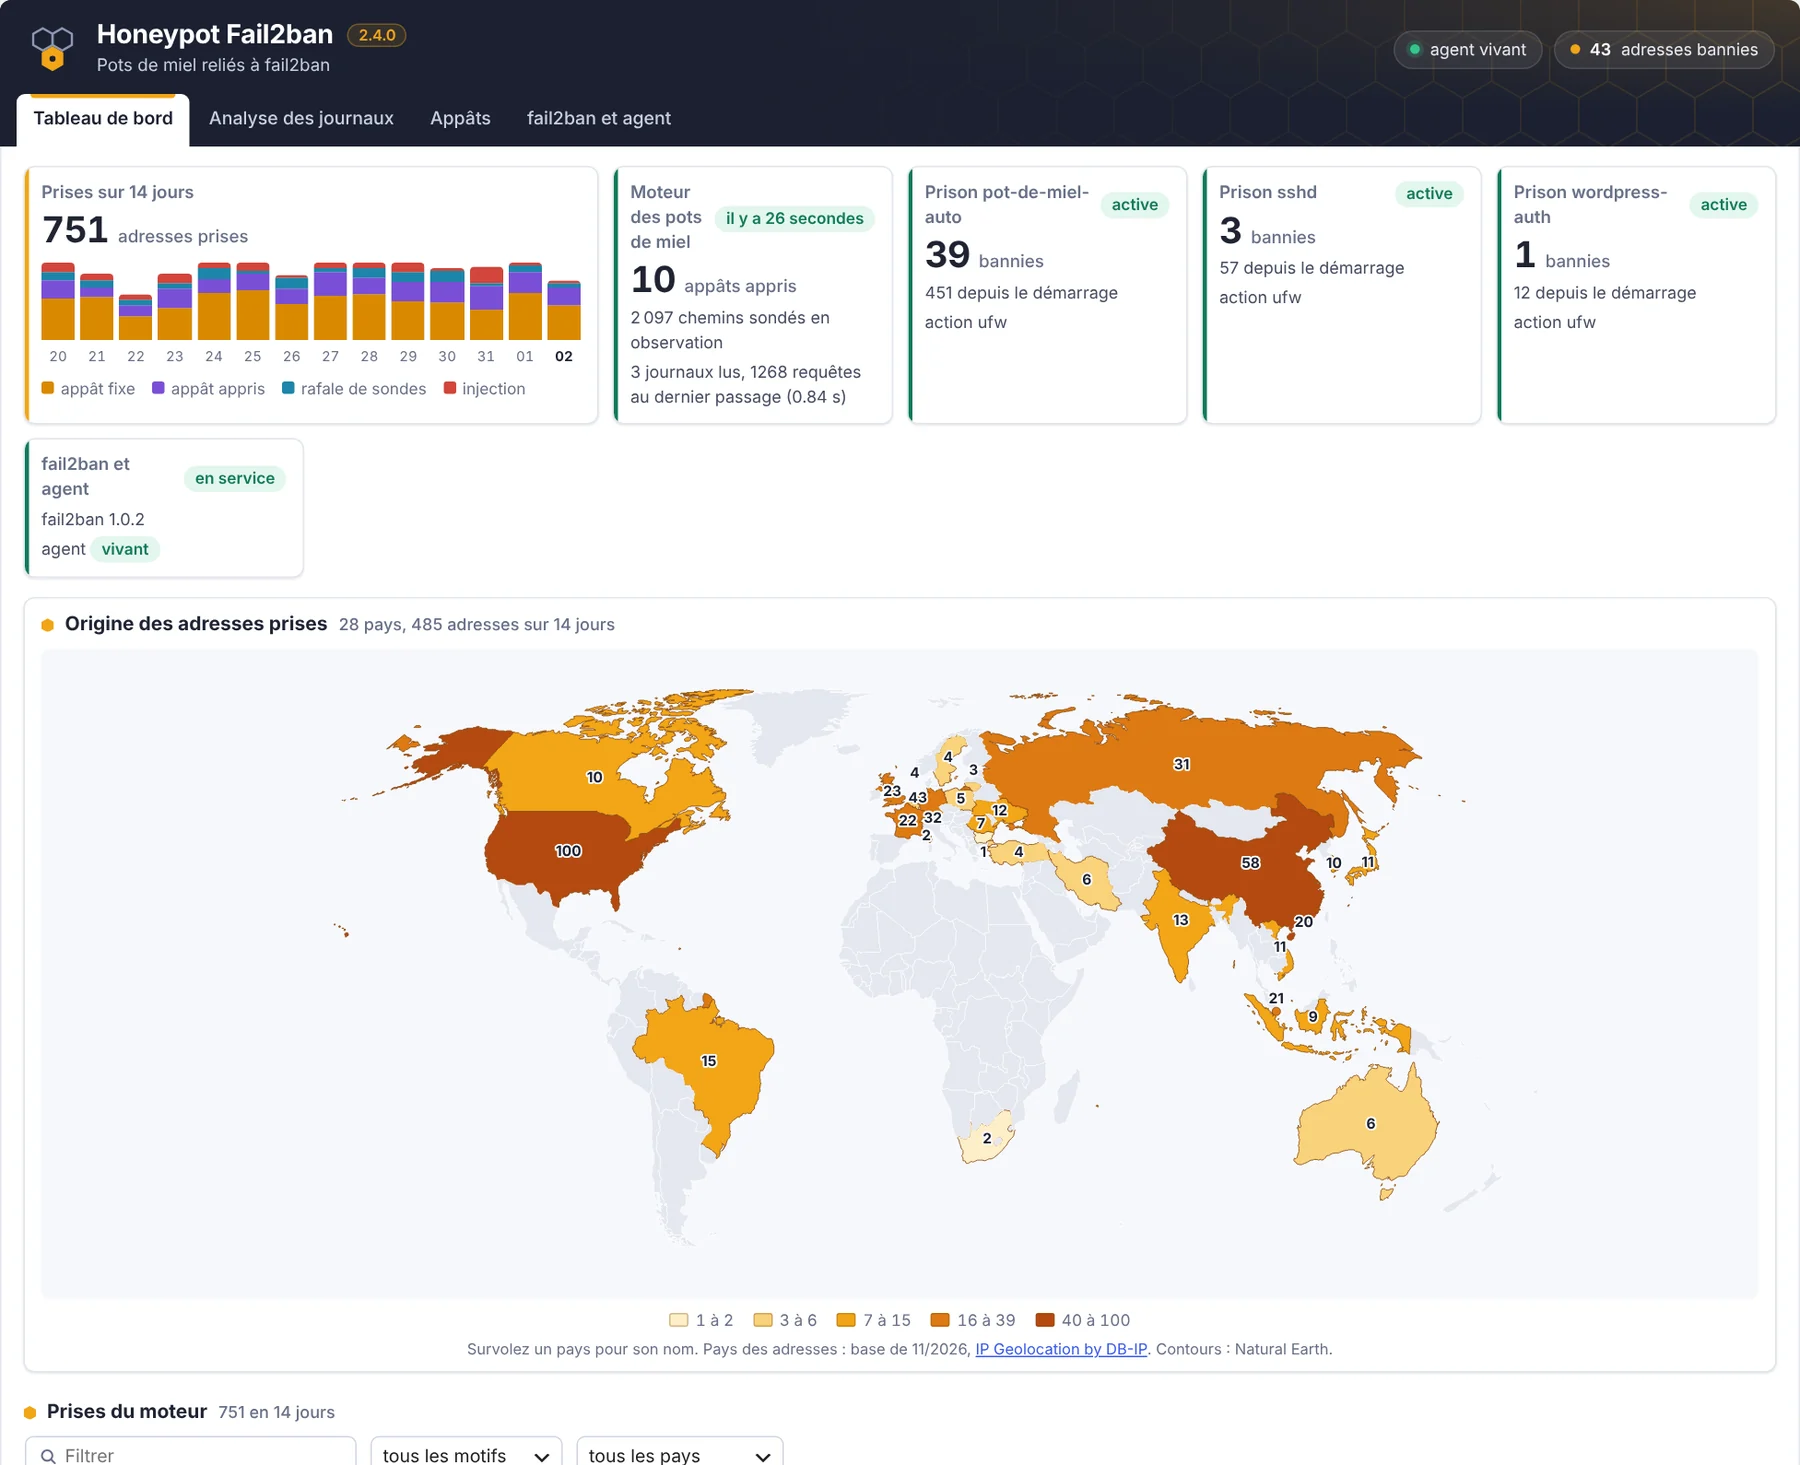
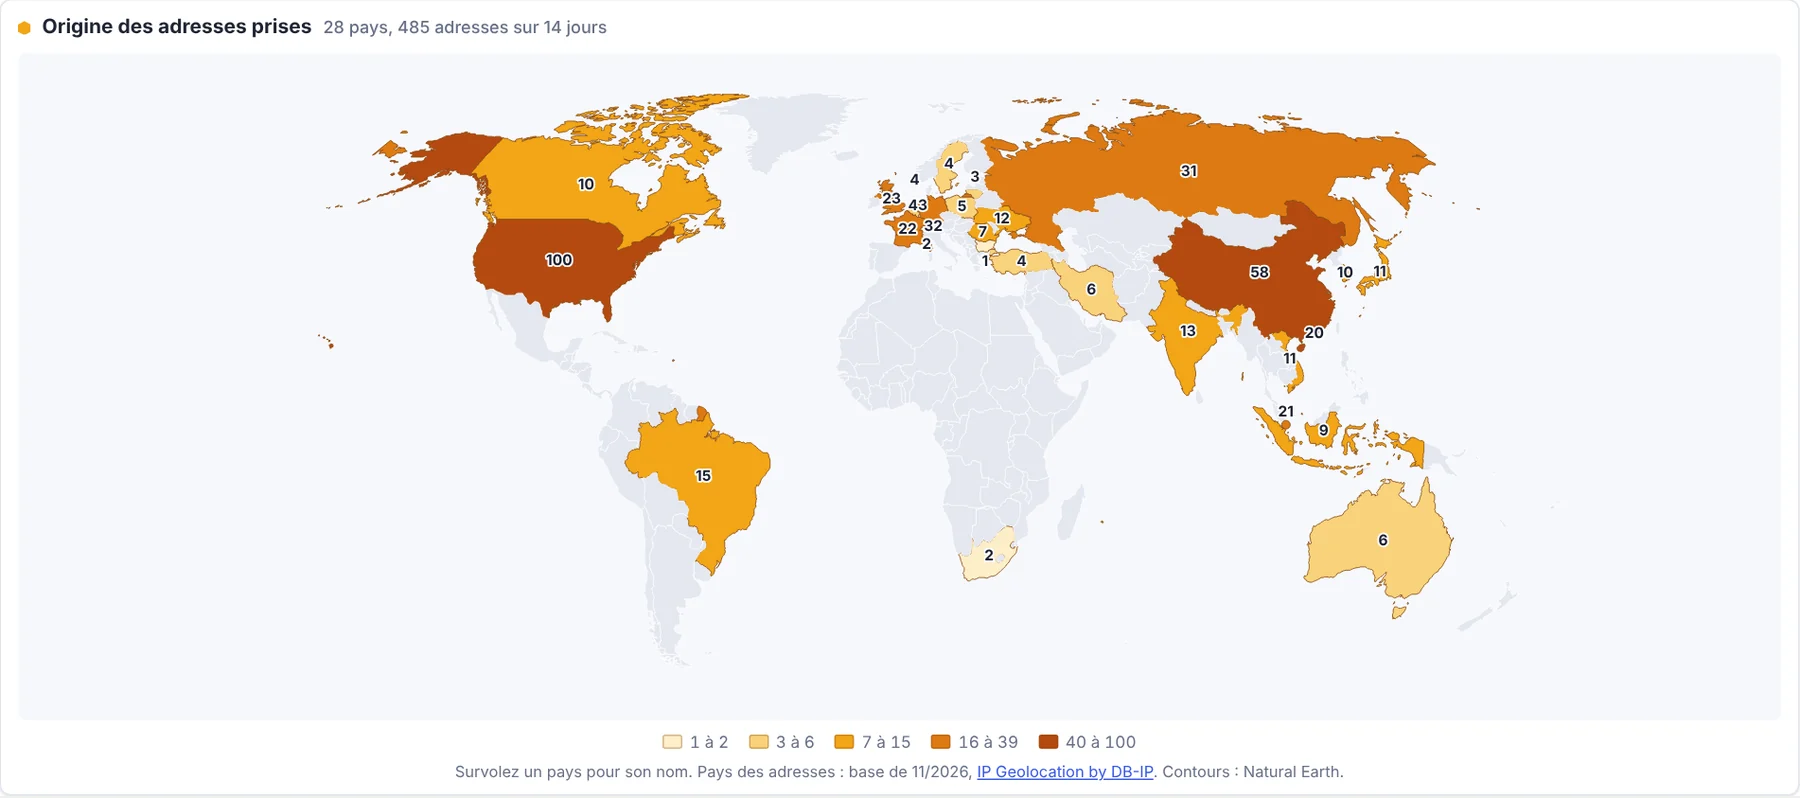
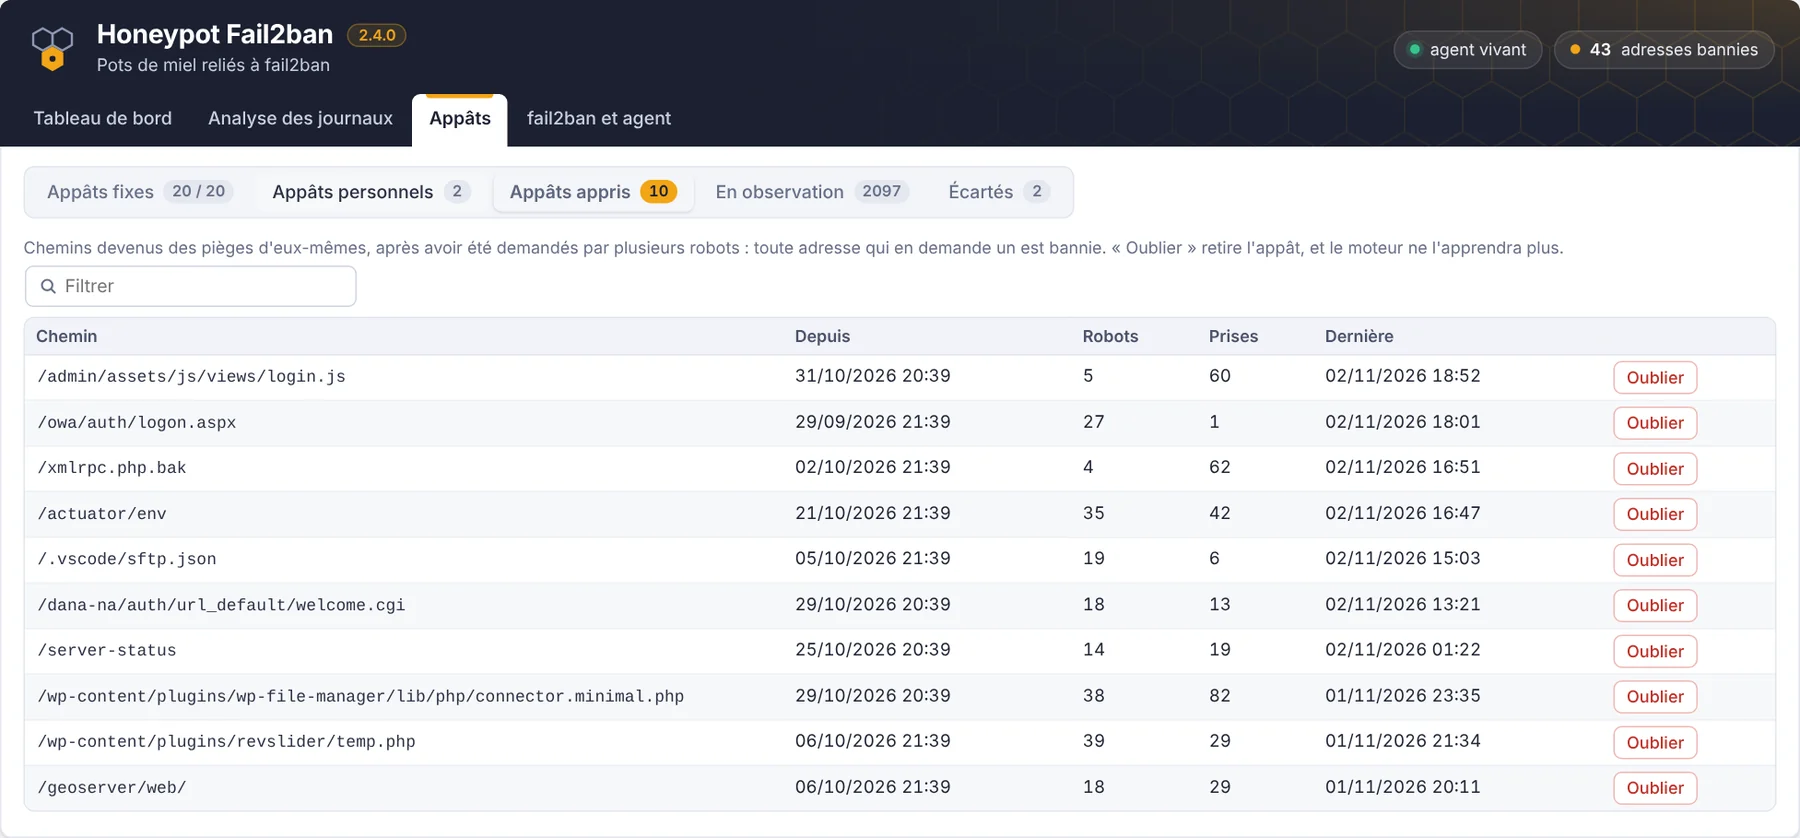
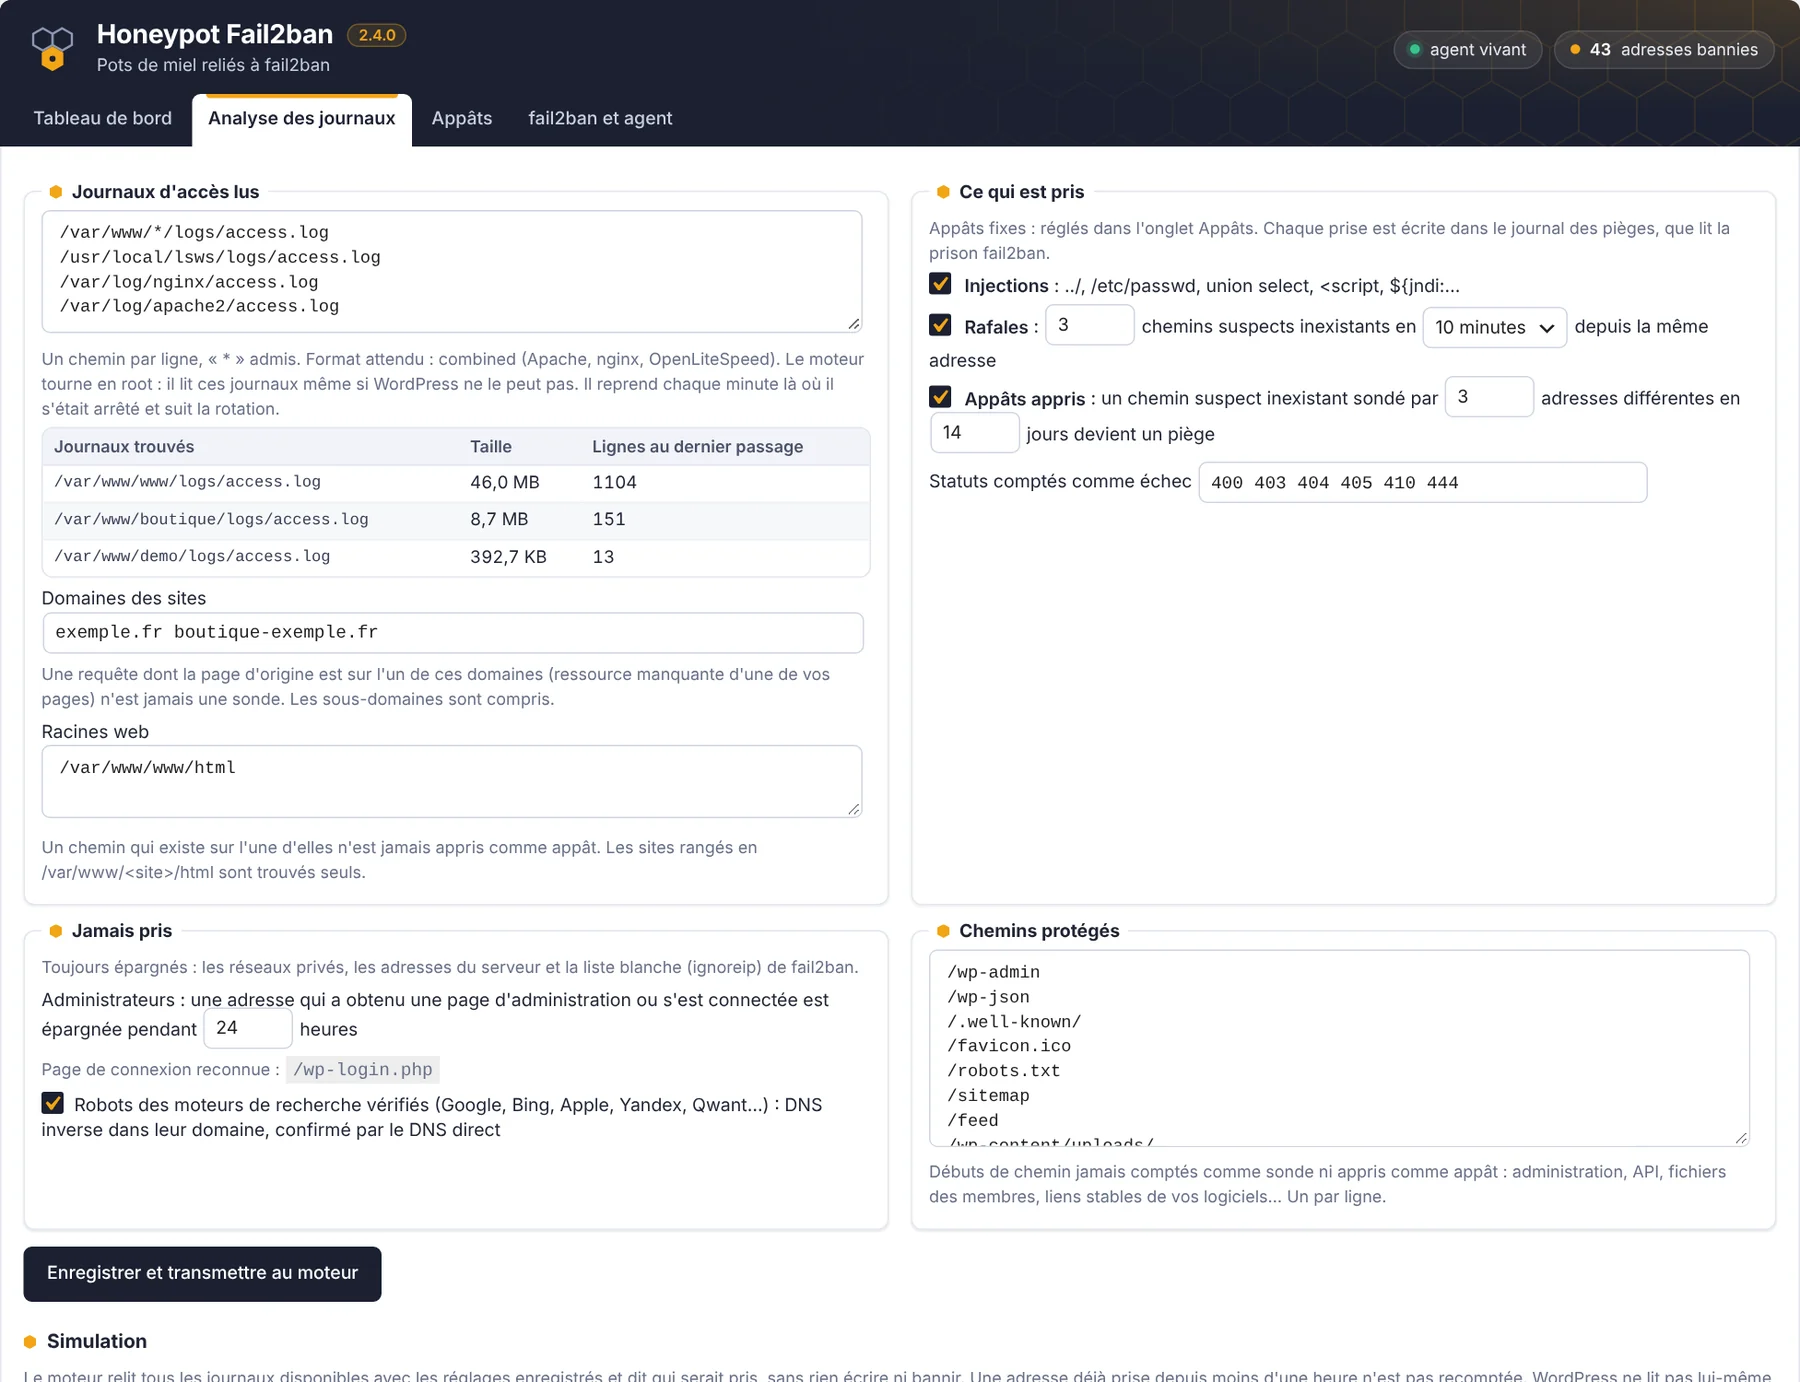
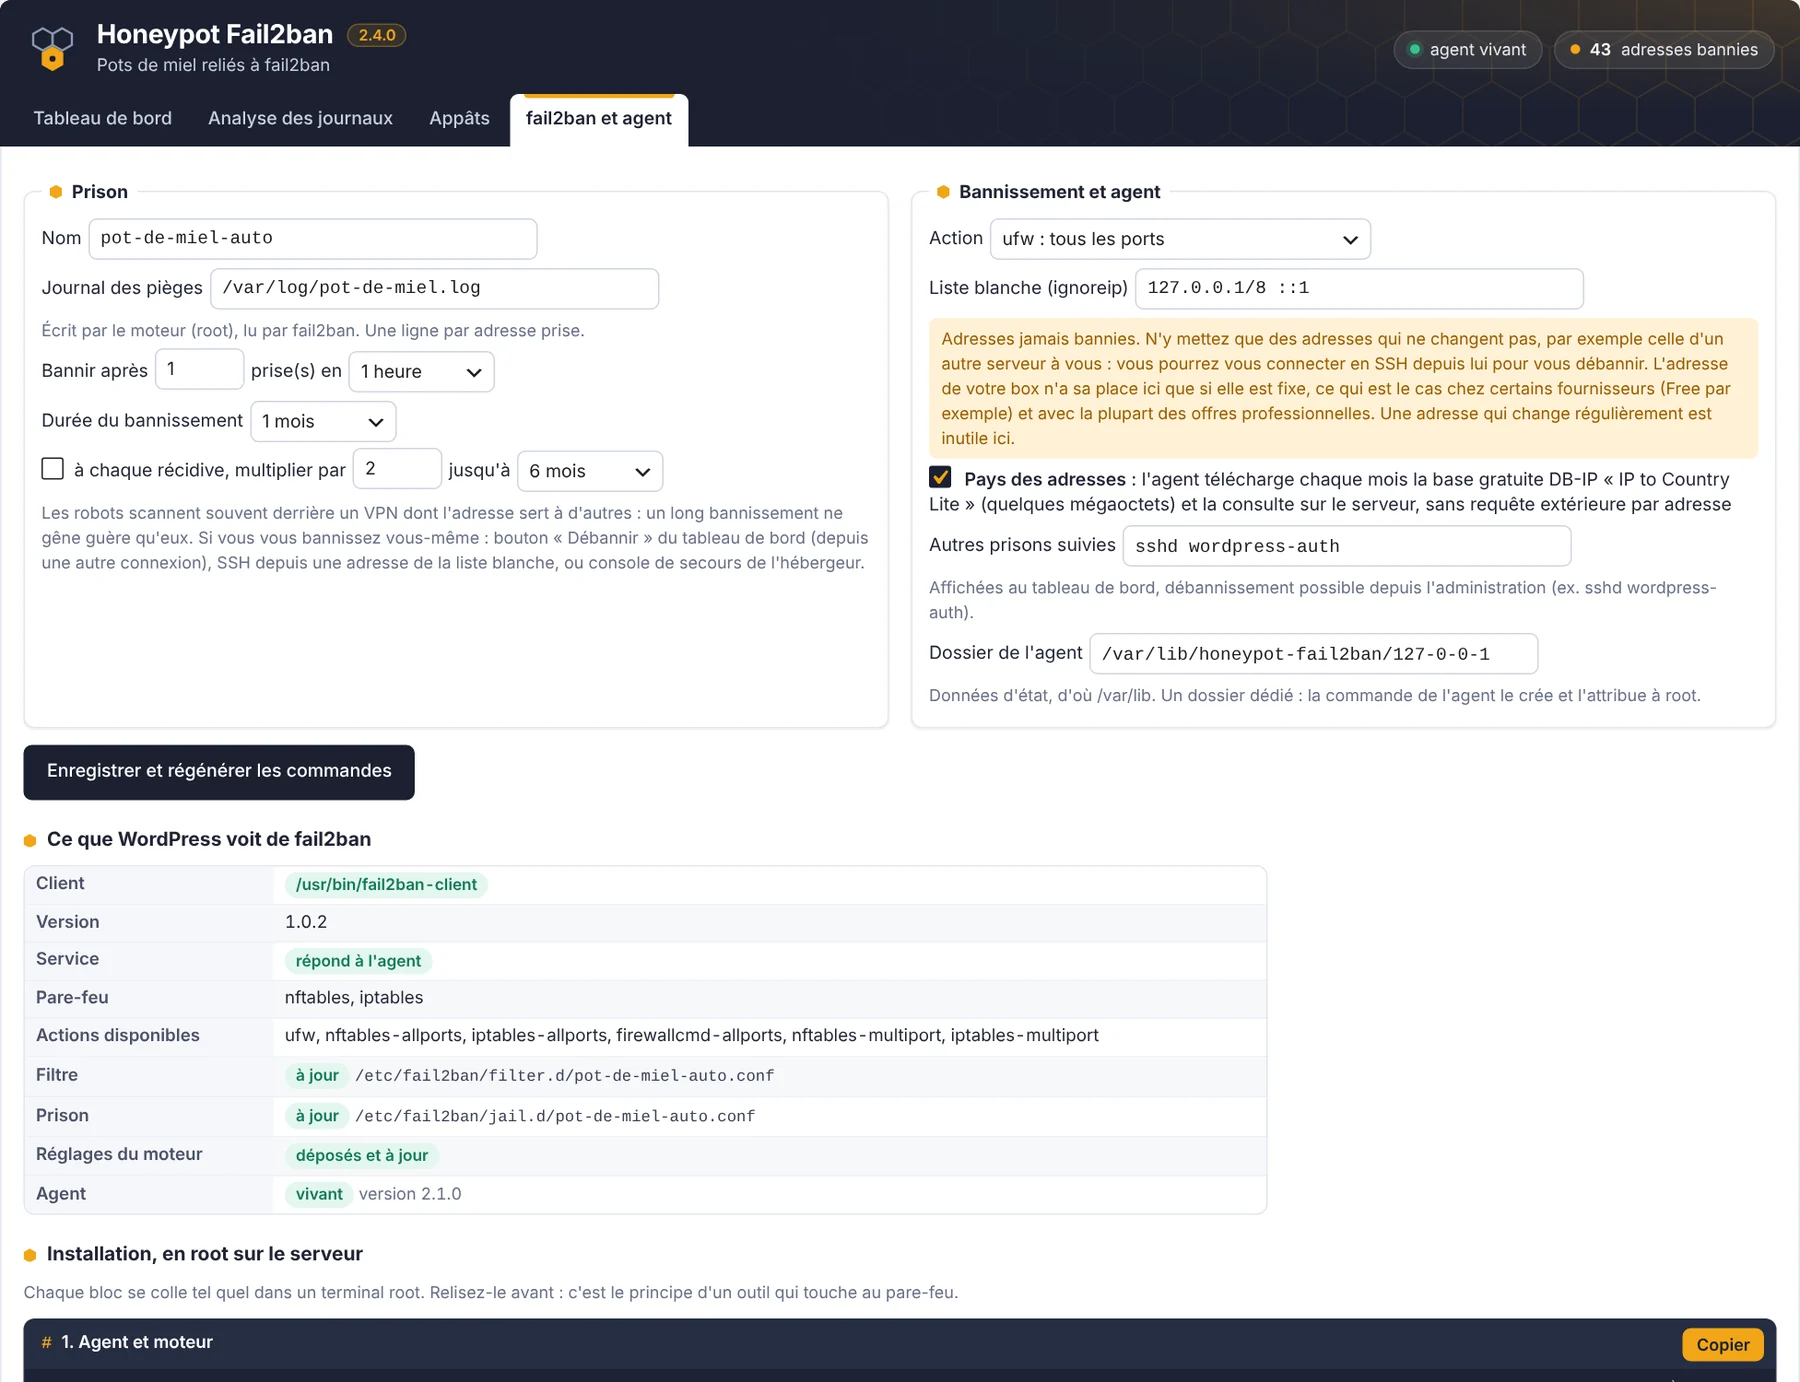
Honeypot Fail2ban est une extension WordPress pour les serveurs Linux que vous administrez vous-même. Elle relie trois choses que vous avez déjà : les journaux d’accès de votre serveur web, fail2ban et votre pare-feu. Un petit agent, lancé chaque minute sur le serveur, lit les journaux depuis son passage précédent, repère les robots et les confie à fail2ban. WordPress, lui, sert de tableau de bord : réglages, prises, adresses bannies, débannissement en un clic.
Des pièges que seuls les robots déclenchent
Un scanner automatique ne connaît pas votre site. Il essaie des centaines d’adresses connues pour trahir une faille, sur des milliers de serveurs à la fois. Ces adresses n’existent pas chez vous, et personne ne les tape à la main. Les surveiller ne bloque donc aucun visiteur, et chaque demande est un aveu.
L’extension prend un robot de quatre façons.
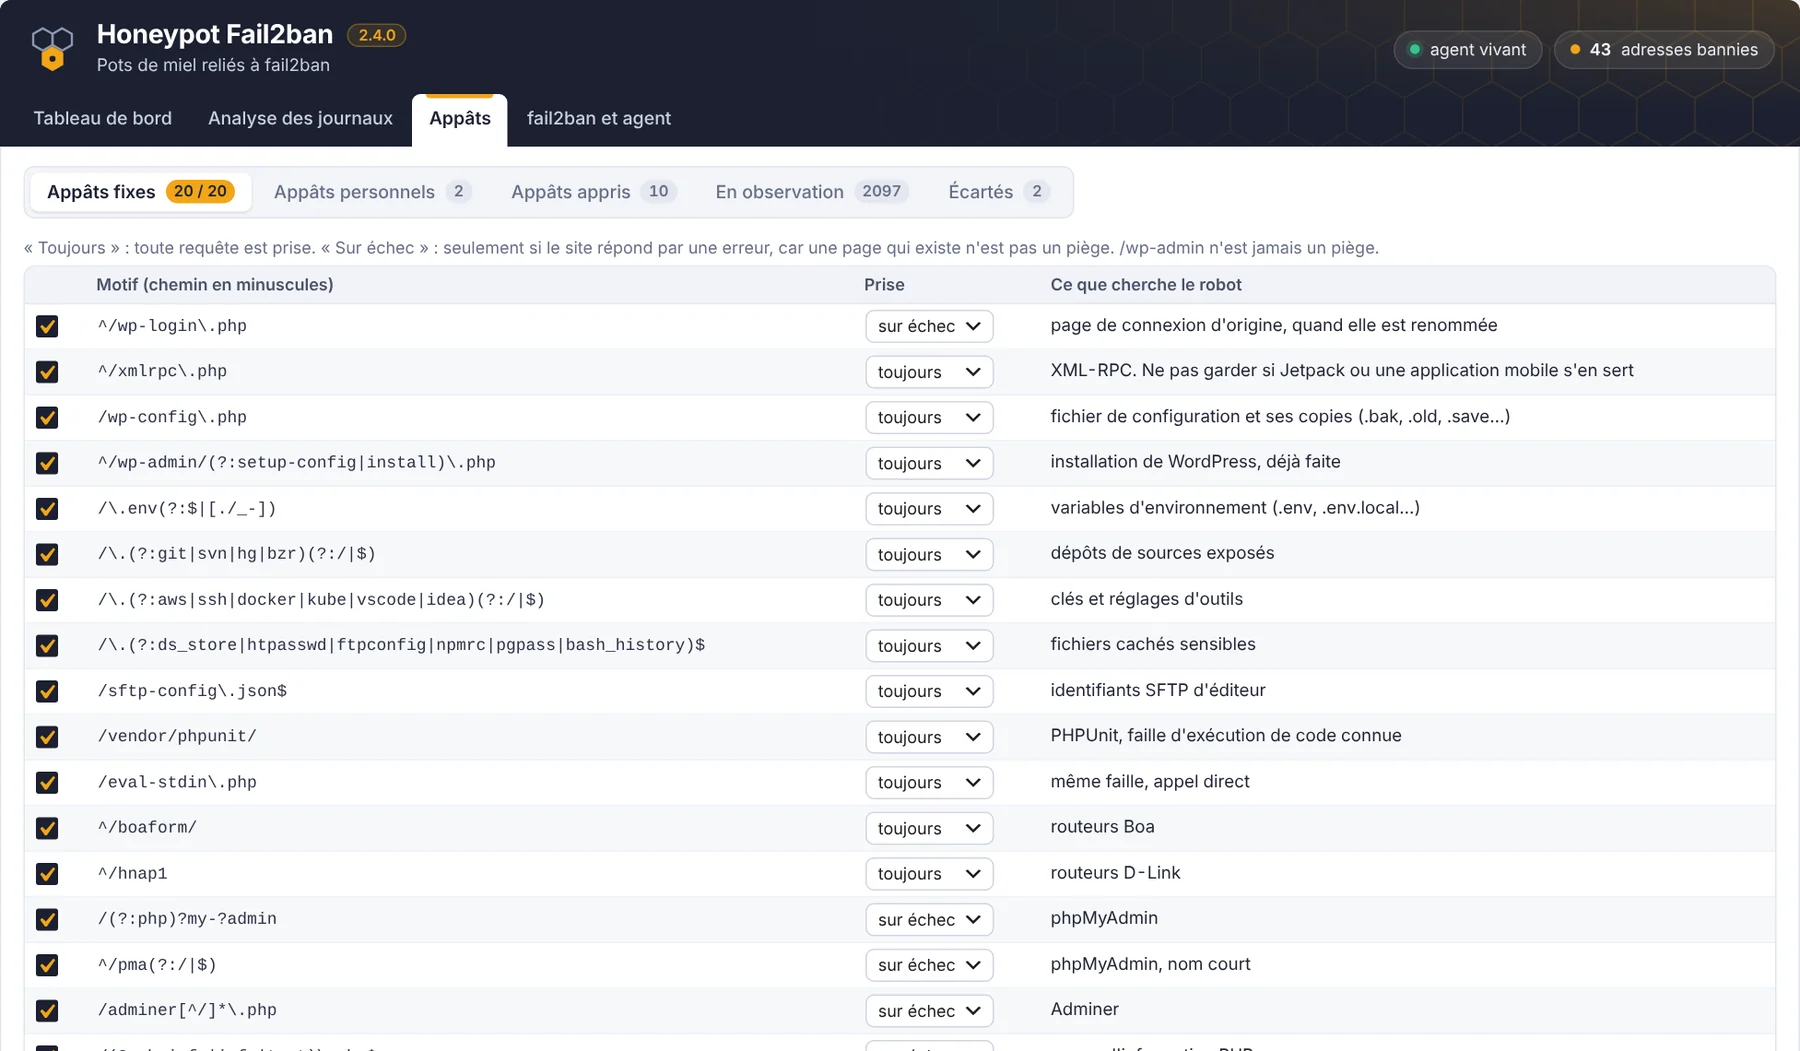
- Les appâts fixes : un catalogue commenté de vingt chemins classiques, des fichiers de configuration aux outils d’administration de bases de données. Chacun est réglé « toujours » ou « sur échec » : un appât « sur échec » ne prend que si votre site répond par une erreur, car une page qui existe vraiment n’est pas un piège. Vous pouvez ajouter les vôtres.
- Les injections :
../,/etc/passwd,union select,<script,${jndi:et leurs variantes, où qu’elles apparaissent dans l’adresse. - Les rafales : plusieurs chemins suspects inexistants en quelques minutes, depuis la même adresse.
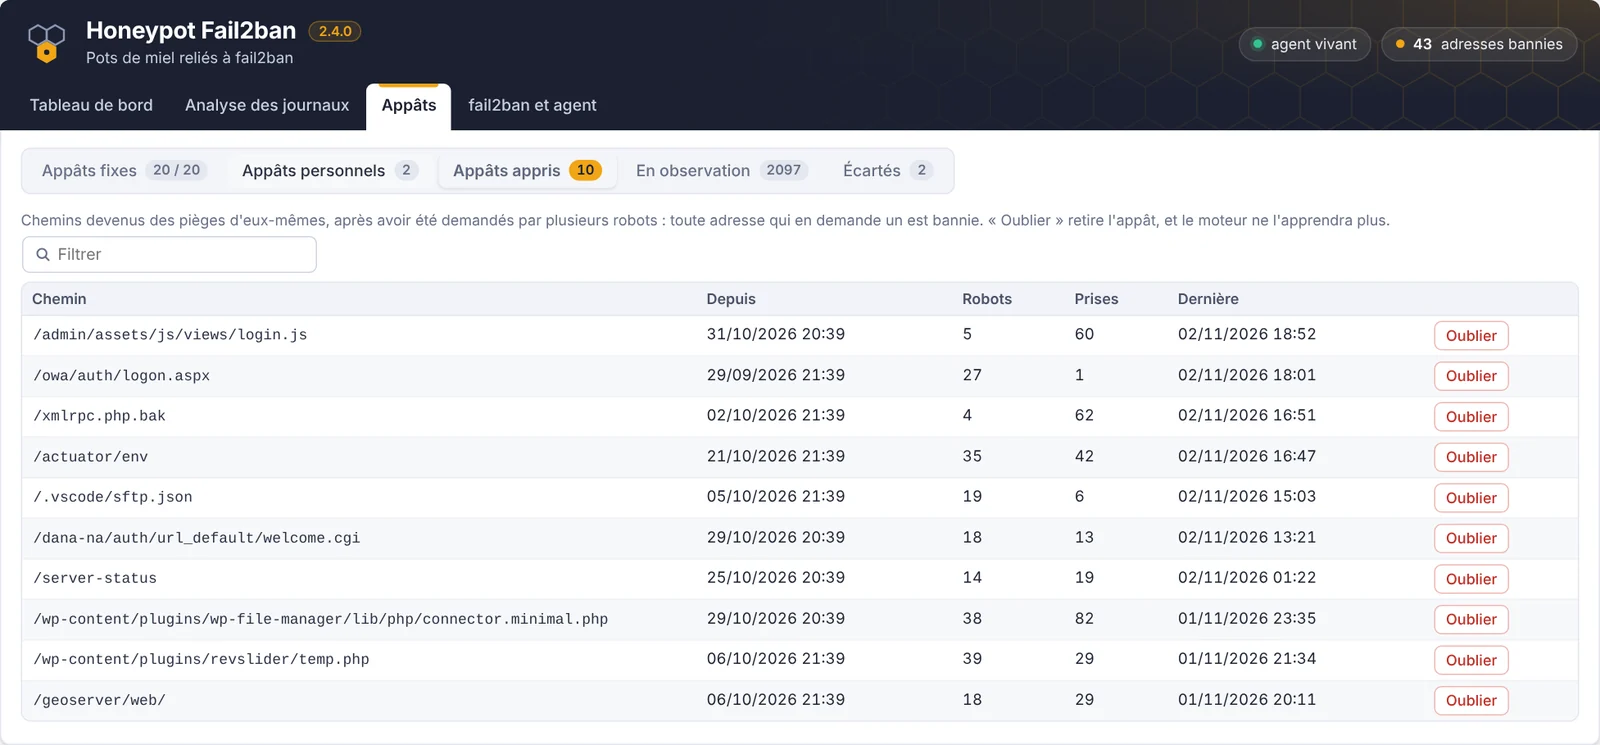
- Les appâts appris : un chemin suspect qui n’existe pas sur vos sites, demandé par plusieurs adresses différentes, devient un piège de lui-même. L’extension suit ainsi les nouvelles vagues de scans sans que vous ayez à les connaître.
Ce qui n’est jamais pris
Un piège qui se referme sur vous ne sert à rien. L’extension épargne d’office les réseaux privés et les adresses du serveur, la liste blanche de fail2ban, et toute adresse qui vient d’obtenir une page d’administration ou de se connecter, pendant le délai que vous choisissez. Les robots des moteurs de recherche sont épargnés eux aussi, mais seulement après vérification : leur adresse doit pointer vers leur domaine, et ce domaine revenir vers la même adresse. Un robot qui se fait passer pour Google est pris comme les autres.
/wp-admin n’est jamais un piège, et vous pouvez protéger vos propres chemins : un espace membres, une API, les liens stables de vos logiciels.
Tout se règle et se suit depuis WordPress
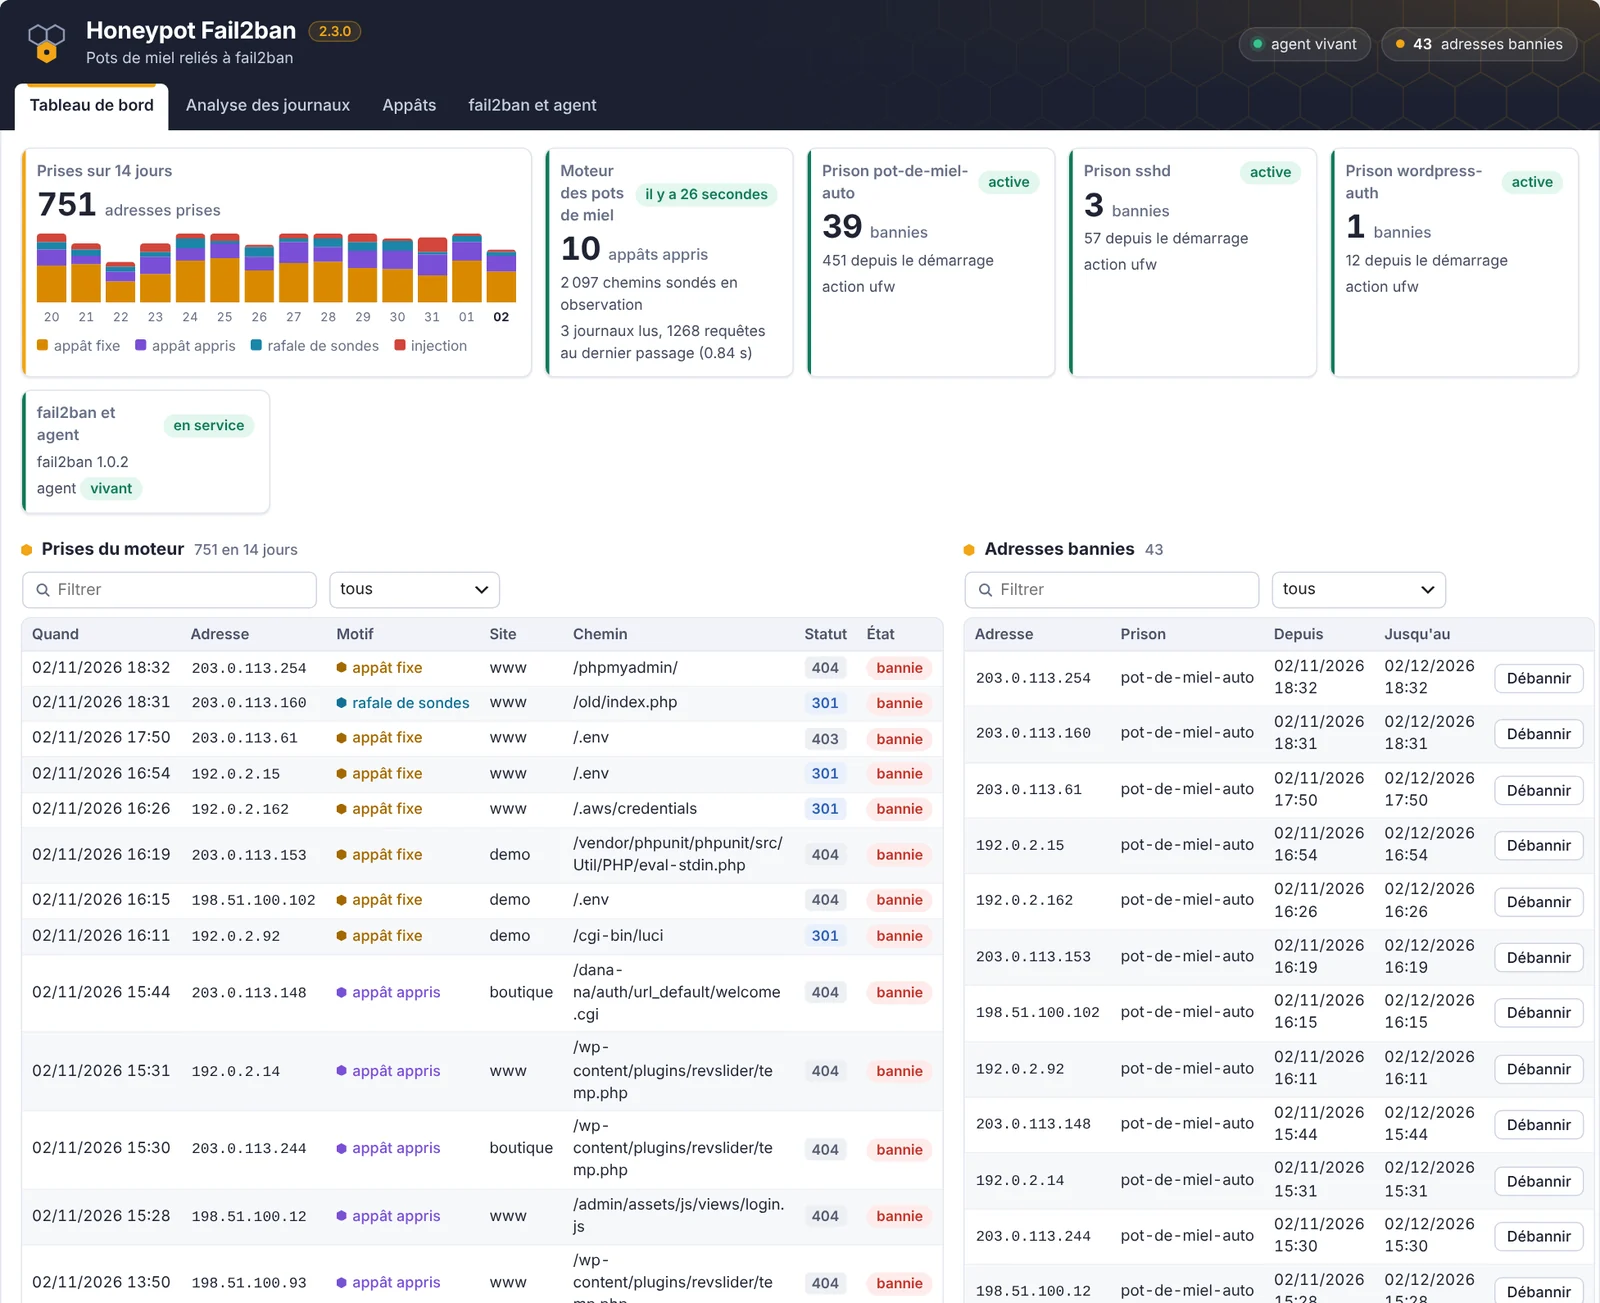
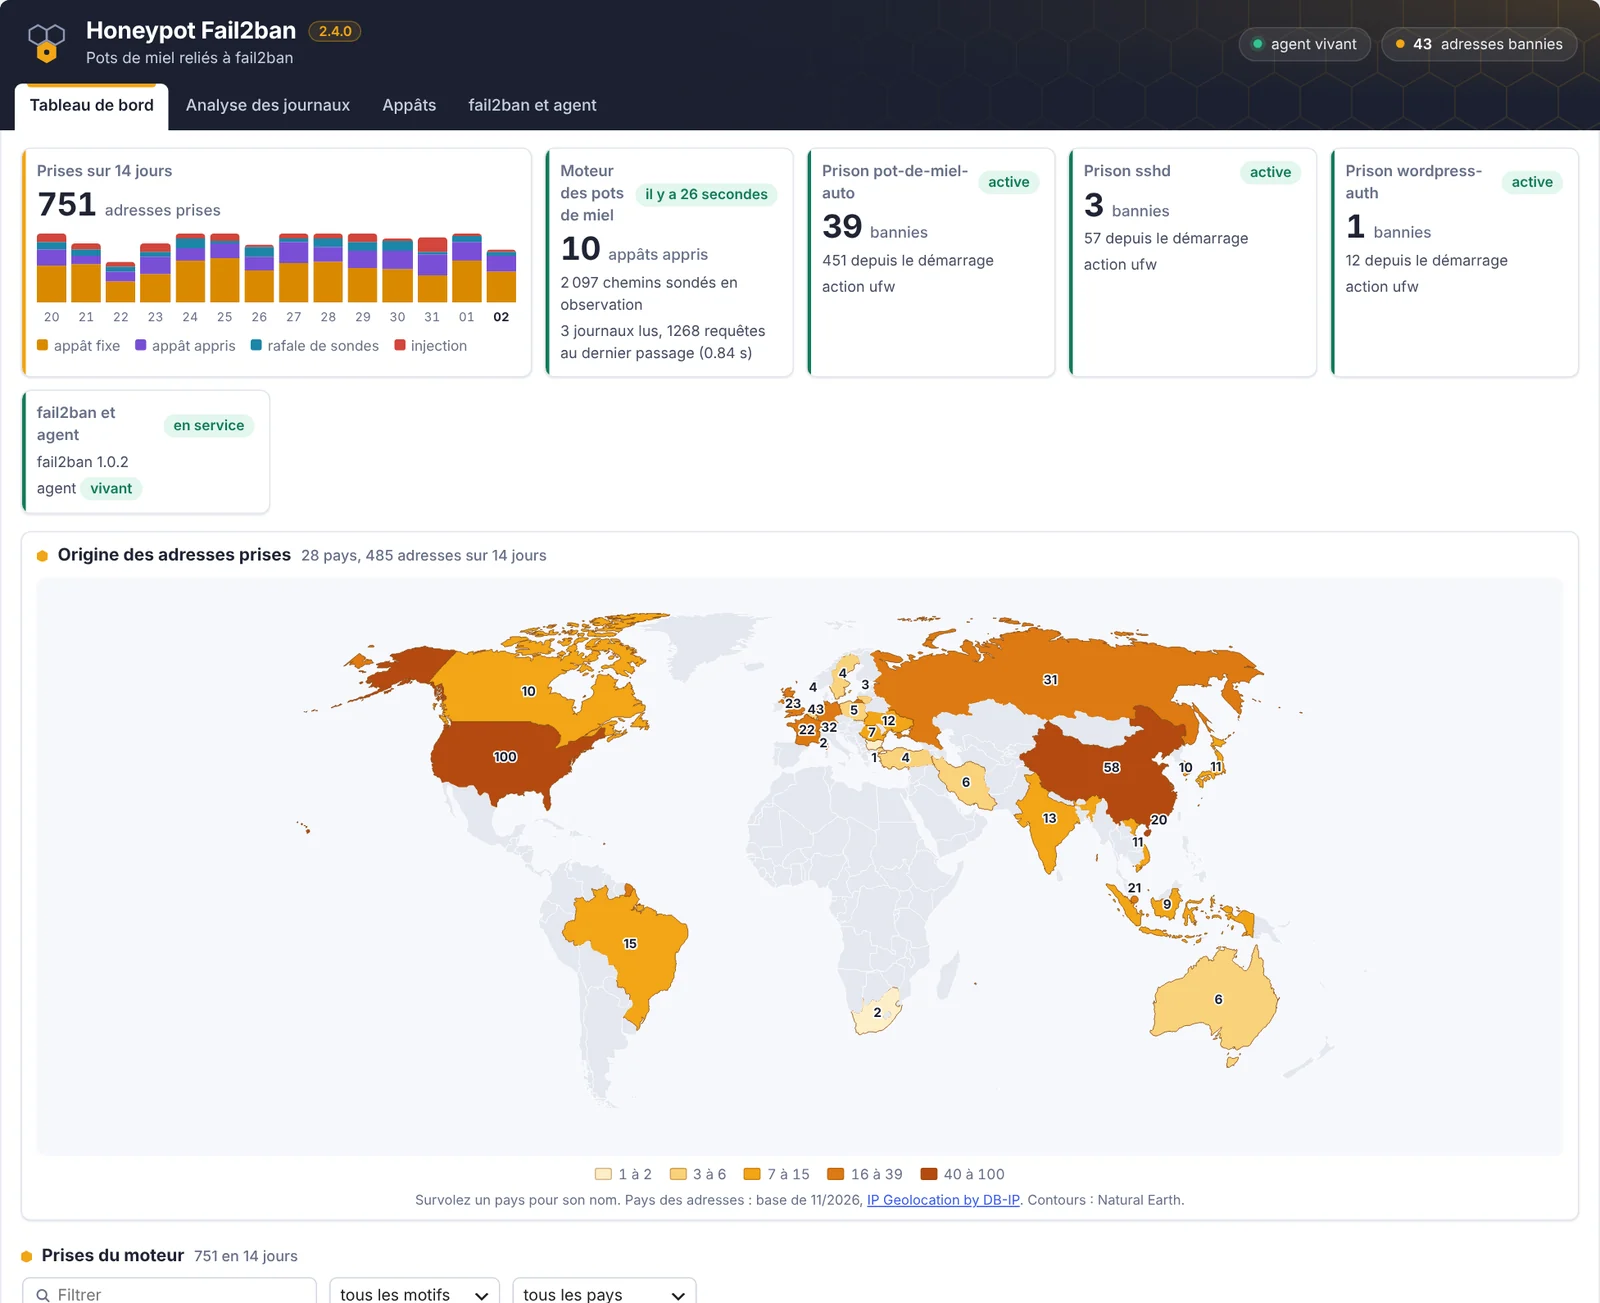
Le tableau de bord montre les prises des quatorze derniers jours, par motif et par site, l’état du moteur, de chaque prison et de l’agent, et les adresses bannies avec un bouton « Débannir ». Les tableaux se filtrent, et les filtres sont gardés d’une visite à l’autre.
L’onglet « Analyse des journaux » règle ce que le moteur lit et ce qu’il prend. Une simulation relit tous les journaux disponibles avec ces réglages et dit qui serait pris, sans rien bannir : le bon moyen de vérifier un réglage avant de l’appliquer.
WordPress ne touche jamais au système
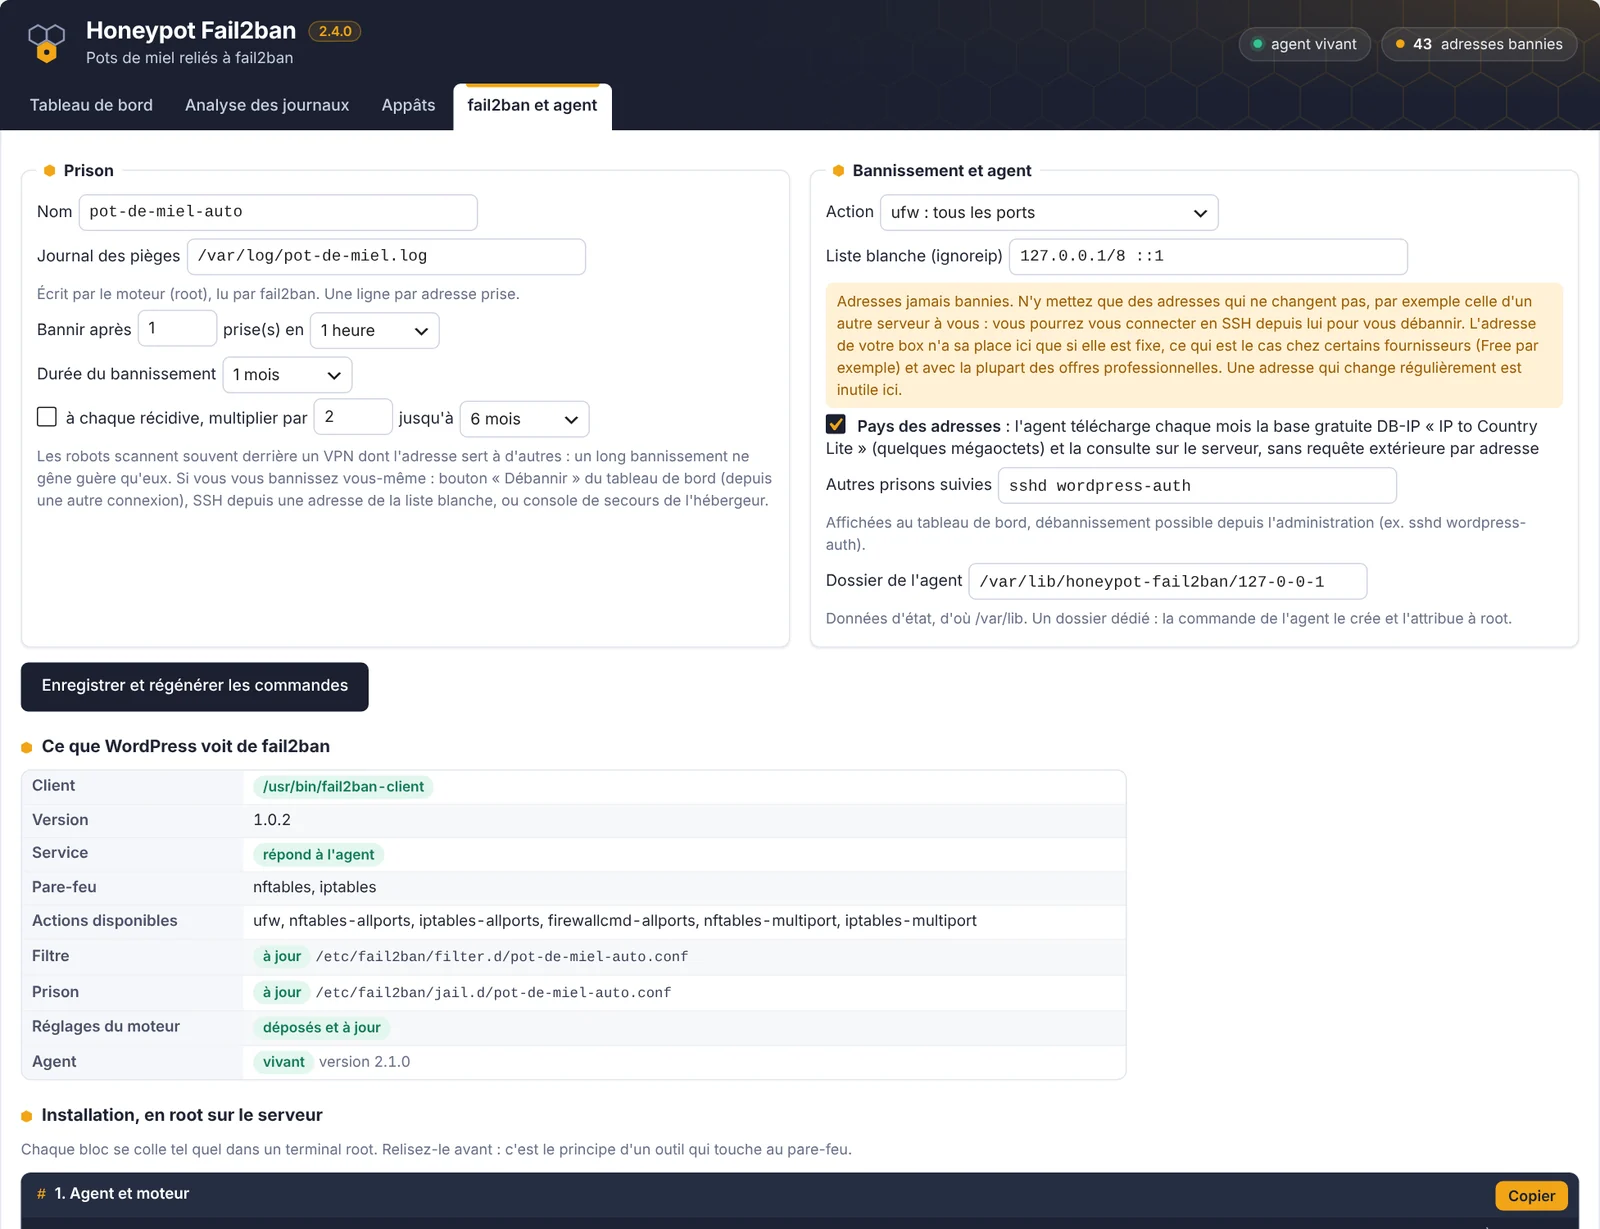
Lire les journaux du serveur et commander le pare-feu demande les droits root. Une extension WordPress ne les a pas, et ne doit pas les avoir. Honeypot Fail2ban sépare donc les rôles. L’agent tourne en root, lancé chaque minute par une tâche cron. WordPress lui transmet ses réglages et ses demandes, comme un débannissement, par un dossier d’échange dont seuls deux sous-dossiers lui sont ouverts en écriture. L’agent lui rend l’état du moteur et de fail2ban dans des fichiers que WordPress lit.
L’installation se fait par deux commandes à coller en root, générées par l’extension avec vos réglages. Vous les relisez avant de les lancer : c’est le principe d’un outil qui touche au pare-feu.
Mises à jour
Les nouvelles versions arrivent par les mises à jour de WordPress, comme pour une extension du répertoire officiel, depuis mon serveur. Seuls partent la version de l’extension, celles de WordPress et de PHP, la langue et une empreinte anonyme du site, qui sert à compter les installations. Quand une version apporte un nouvel agent, le tableau de bord le signale et rappelle la commande à relancer.
En bref
Pour qui : les administrateurs d’un serveur Linux qui héberge un ou plusieurs sites, avec un accès root.
Prérequis : WordPress 6.0 ou plus, PHP 8.0 ou plus, fail2ban, Python 3 sur le serveur, des journaux d’accès au format combined (Apache, nginx, OpenLiteSpeed). Testé avec WordPress 7.1, fail2ban 1.0.2 et 1.1.0 sous Debian 13, et OpenLiteSpeed.
Pare-feu : celui que fail2ban sait piloter, par exemple ufw, nftables ou iptables. L’extension détecte les actions disponibles sur votre serveur.
Langue : français.
Licence : GPL 2 ou ultérieure.
Pour aller plus loin
Le wiki « FAQ / Wiki » reprend chaque onglet, chaque réglage et chaque commande, avec la marche à suivre pour se débannir et le dépannage. Pour une question, un bug ou une idée, le forum de l’extension est ouvert à tous les membres du site.
Lire la documentation complète · Le forum de l’extension
Télécharger
Version 2.6.1
2026-11-03 · 129 Ko · Extension WordPress · WordPress 6.0 ou plus · PHP 8.0 ou plus
Télécharger l'extensionVoir la documentation
SHA-256 : f8f69faf46089e5682144c16249130e076639b911c69e2da15867d1028e9e235
Installation : Extensions › Ajouter › Téléverser une extension, puis choisir ce fichier. Les versions suivantes arrivent ensuite par les mises à jour de WordPress. Extension fournie « en l'état », sans garantie d'aucune sorte : je ne saurais être tenu responsable des dommages directs ou indirects liés à son utilisation. En téléchargeant, vous acceptez les conditions d'utilisation.
2.6.12026-11-03
- Correctif : l'enregistrement de l'onglet « fail2ban et agent » refusait le dossier de l'agent déjà en service quand il contenait l'ancien journal pieges.log des versions 1.x.
2.3.02026-11-02
- Onglet Appâts rangé en sous-onglets : appâts fixes, appâts personnels, appâts appris, chemins en observation, chemins écartés.